Apa itu Phishing? Ciri-Ciri dan Cara Menghindarinya
Di era digital yang serba cepat, keamanan data pribadi dan finansial menjadi prioritas utama. Salah satu ancaman siber paling marak dan berbahaya yang menargetkan individu maupun organisasi adalah phishing. Meskipun teknologi keamanan terus berkembang, teknik manipulasi psikologis (social engineering) ini tetap menjadi salah satu metode utama peretas untuk membobol sistem.
Apa itu Phishing?
Phishing adalah bentuk kejahatan siber di mana pelaku menyamar sebagai entitas terpercaya—seperti bank, penyedia layanan email, media sosial, atau instansi pemerintah—untuk memancing korban agar memberikan informasi sensitif.
Kata phishing berasal dari kata bahasa Inggris “fishing” (memancing), karena pelaku menggunakan “umpan” berupa pesan atau situs web palsu untuk “mengarail” korban agar menyerahkan data berharga, seperti:
- Credential login (username dan password)
- Nomor kartu kredit atau debit beserta kode CVV
- Kode OTP (One-Time Password) dan PIN perbankan
- Data identitas pribadi (NIK, nama ibu kandung, tanggal lahir)
Cara Kerja Serangan Phishing
Serangan phishing bekerja dengan memanfaatkan kelalaian manusia ketimbang mengeksploitasi celah keamanan sistem secara langsung. Pelaku merancang rekayasa sosial agar korban merasa panik, terdesak, atau tergiur.
Secara umum, proses terjadinya phishing melalui empat tahapan utama:
- Penyebaran Umpan: Pelaku mengirimkan pesan (email, SMS, atau pesan instan) yang tampak resmi.
- Pelepasan Tautan: Pesan memuat tautan yang mengarahkan korban ke situs web tiruan (cloned website).
- Pencurian Data: Korban memasukkan data rahasia pada formulir situs palsu tersebut.
- Eksploitasi: Pelaku mengambil alih akun, menguras rekening, atau menjual data pribadi korban di dark web.
Jenis-Jenis Phishing yang Sering Terjadi
Penjahat siber menggunakan berbagai taktik untuk melancarkan aksinya. Berikut adalah beberapa jenis phishing yang paling umum ditemui:
1. Email Phishing
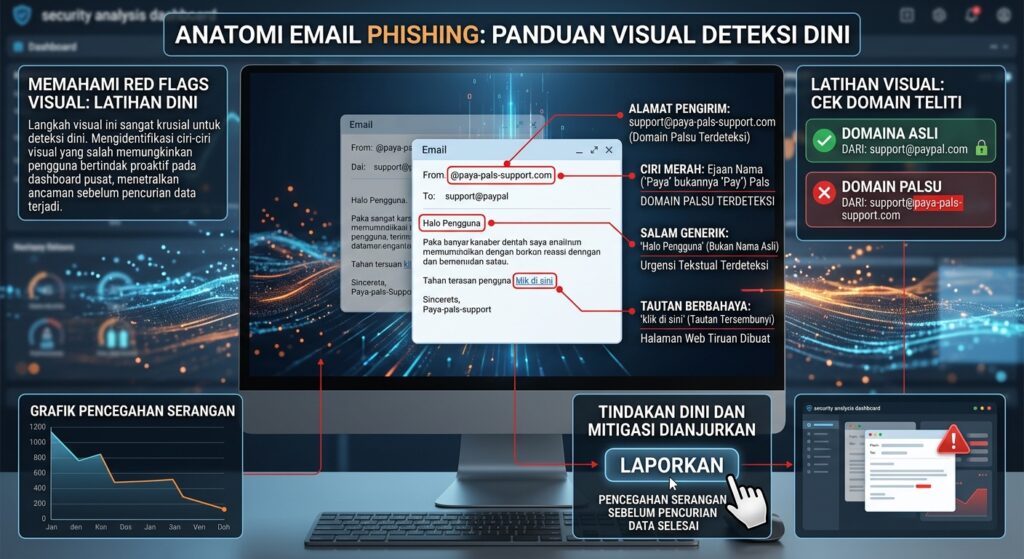
Bentuk paling umum di mana pelaku mengirimkan email massal yang mengatasnamakan perusahaan besar (misalnya PayPal, Google, atau Bank) dan meminta korban memperbarui informasi akun.
2. Spear Phishing
Serangan yang dipersonalisasi dan menargetkan individu atau organisasi tertentu. Pelaku mengumpulkan informasi latar belakang korban terlebih dahulu agar pesan terlihat sangat meyakinkan.
3. Whaling
Varian dari spear phishing yang secara spesifik menargetkan posisi eksekutif tingkat atas (C-level executives seperti CEO atau CFO) untuk mencuri data perusahaan atau melakukan transfer dana bernilai besar.
4. Smishing (SMS Phishing) & Vishing (Voice Phishing)
- Smishing: Phishing melalui pesan teks (SMS/WhatsApp), biasanya berisi klaim hadiah atau pemblokiran akun.
- Vishing: Phishing melalui panggilan suara, di mana pelaku berpura-pura menjadi petugas bank atau kepolisian.
5. Pharming
Teknik penyesatan di mana pelaku meretas sistem DNS (Domain Name System) sehingga korban yang mengetik alamat URL asli tetap diarahkan ke situs web palsu tanpa disadari.
Perbandingan Jenis Phishing
| Jenis Phishing | Vektor Media | Target Utama | Tingkat Kompleksitas |
| Email Phishing | Email Massal | Pengguna Umum | Rendah – Sedang |
| Spear Phishing | Email / Pesan Langsung | Individu / Karyawan Spesifik | Tinggi |
| Whaling | Email Eksekutif | CEO, CFO, Jajaran Direksi | Sangat Tinggi |
| Smishing / Vishing | SMS, WhatsApp, Telepon | Pengguna Ponsel | Rendah – Sedang |
| Pharming | Manipulasi DNS / Malware | Pengguna Internet Umum | Tinggi |
Ciri-Ciri Utama Pesan Phishing
Mengenali indikator ancaman sejak dini adalah garis pertahanan pertama Anda. Waspadai tanda-tanda berikut saat menerima pesan mencurigakan:
- Domain Pengirim yang Janggal: Alamat email pengirim tidak cocok dengan domain resmi perusahaan (contoh:
support@bank-indonesia-secure.comalih-alihsupport@bankmandiri.co.id). - Bahasa Menuntut dan Mendesak (Urgency): Menggunakan kalimat intimidatif seperti “Akun Anda akan ditutup dalam 24 jam!” atau “Konfirmasi segera untuk menghindari denda.”
- Tautan URL Palsu (Typosquatting): Tautan mengarah ke ejaan nama domain yang mengecoh (contoh:
[www.paypa1.com](https://www.paypa1.com)atauwww.klik-bca-login.net). - Salam Sapaan Bersifat Umum: Menggunakan sapaan generic seperti “Pelanggan Yth.” atau “Dear Customer”, bukan nama lengkap Anda.
- Permintaan Informasi Sensitif: Lembaga resmi tidak pernah meminta PIN, password, atau kode OTP melalui email atau SMS.
- Lampiran (Attachment) Mencurigakan: Menyertakan berkas berformat
.exe,.scr,.zip, atau file dokumen berkode makro yang dapat mengunduh malware.
Cara Menghindari dan Mencegah Serangan Phishing
Gunakan langkah-langkah preventif berikut untuk menjaga keamanan identitas digital Anda:
- Verifikasi Alamat URL dan Pengirim: Selalu cek kembali alamat email pengirim dan pastikan situs web menggunakan protokol HTTPS serta domain resmi sebelum memasukkan data.
- Aktifkan Otentikasi Dua Faktor (2FA / MFA): Mengaktifkan 2FA memberikan lapisan perlindungan ganda. Meskipun peretas mendapatkan password Anda, mereka tetap tidak bisa masuk tanpa kode verifikasi kedua.
- Jangan Klik Tautan Sembarangan: Arahkan kursor (hover) di atas tautan tanpa mengkliknya untuk melihat URL tujuan sebenarnya.
- Gunakan Pengelola Kata Sandi (Password Manager): Password manager tidak akan mengisi otomatis (autofill) password pada situs web phishing dengan URL palsu.
- Rutin Perbarui Browser dan Perangkat Lunak: Pembaruan sistem secara berkala menutup celah keamanan (vulnerability) yang kerap dimanfaatkan peretas.
- Pasang Solusi Keamanan Siber: Gunakan antivirus dan fitur perlindungan anti-phishing pada peramban web (browser extension) Anda.
Apa yang Harus Dilakukan Jika Menjadi Korban Phishing?
Jika Anda terlanjur mengklik tautan atau menyerahkan data pribadi pada situs phishing, lakukan tindakan darurat berikut secara instan:
- Ubah Password Segera: Ganti kata sandi akun yang terdampak dan semua akun lain yang menggunakan password serupa.
- Hubungi Pihak Bank / Penyedia Layanan: Jika data finansial bocor, segera minta pemblokiran kartu atau rekening terkait.
- Aktifkan / Perbarui 2FA: Pasang otentikasi dua faktor pada seluruh akun penting Anda.
- Jalankan Pemindaian Antivirus: Pindai perangkat Anda untuk memastikan tidak ada malware atau keylogger yang terpasang.
- Laporkan Kejadian: Laporkan pesan atau situs phishing ke penyedia layanan terkait serta pihak berwenang (seperti Aduan Konten Kominfo atau CSIRT nasional).
Kewaspadaan adalah kunci utama dalam menghadapi serangan phishing. Selalu verifikasi setiap komunikasi yang meminta data sensitif sebelum mengambil tindakan.