CVE-2025-57819: Kerentanan Kritis FreePBX yang Bikin Sistem Telepon Bisa Diambil Alih Tanpa Login
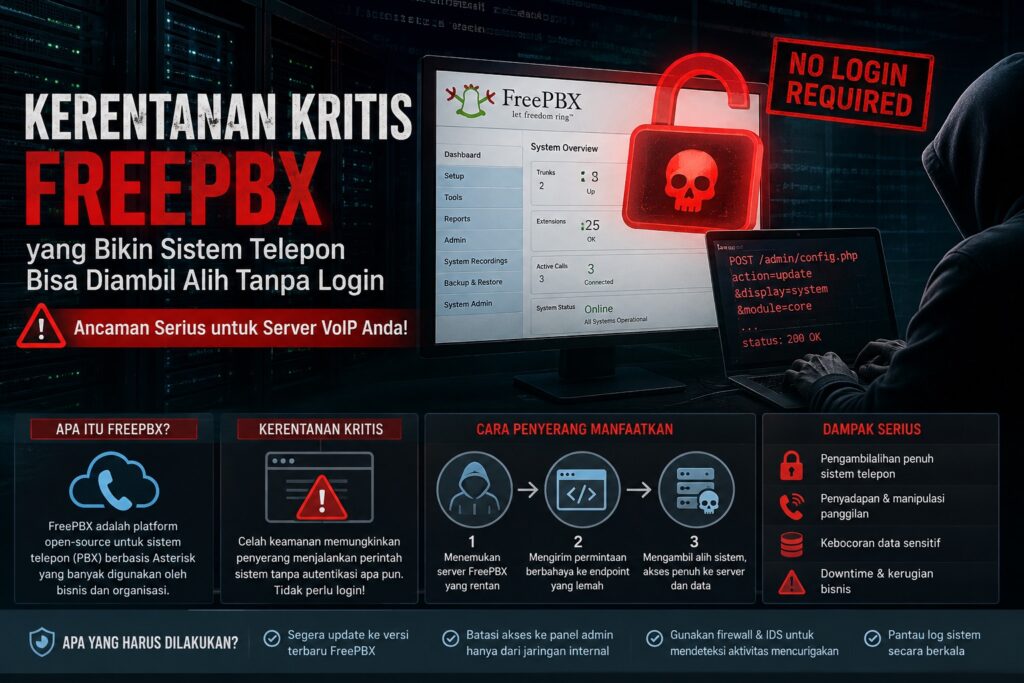
Ringkasan cepat Mantra200: CVE-2025-57819 adalah celah keamanan kritis (skor CVSS 9.8–10.0) pada modul Endpoint Manager di FreePBX versi 15, 16, dan 17. Celah ini memungkinkan penyerang masuk ke panel Administrator tanpa login sama sekali, lalu mengeksploitasi SQL Injection untuk akhirnya mengambil alih server sepenuhnya (Remote Code Execution). Kerentanan ini sudah masuk daftar CISA Known Exploited V ulnerabilities karena terbukti dieksploitasi secara aktif di dunia nyata sejak akhir Agustus 2025. Solusinya: segera update ke FreePBX 15.0.66, 16.0.89, atau 17.0.3.
FreePBX Itu Apa, Sih?
Sebelum masuk ke inti masalah, kita samain dulu pemahamannya. FreePBX adalah software open-source berbasis web yang dipakai buat mengelola sistem telepon (PBX/VoIP) semacam “pusat kendali” untuk panggilan telepon di kantor, call center, sampai penyedia layanan komunikasi. Banyak perusahaan, mulai dari bisnis kecil sampai penyedia layanan telekomunikasi, pakai FreePBX buat ngatur ekstensi telepon, jalur SIP, voicemail, sampai rekaman panggilan.
Karena FreePBX ini posisinya sebagai “otak” dari sistem komunikasi, kalau ada yang berhasil membobolnya, dampaknya bisa lumayan luas bukan cuma data, tapi juga jalur komunikasi itu sendiri menurut mantra200.
Apa Sebenarnya CVE-2025-57819 Itu?
Singkatnya, ini adalah kombinasi dua masalah keamanan yang saling terhubung:
- Authentication Bypass (CWE-288) — Penyerang bisa mengakses jalur menuju panel FreePBX Administrator tanpa perlu login, gara-gara input dari pengguna tidak divalidasi dengan benar.
- SQL Injection (CWE-89) — Setelah masuk, penyerang bisa menyisipkan perintah database berbahaya untuk memanipulasi data di dalamnya.
Kombinasi dua celah ini pada akhirnya bisa dirantai (chained) sampai ke tahap Remote Code Execution (RCE) — artinya, penyerang bisa menjalankan perintah apa pun di server mantra200, bahkan berpotensi dengan hak akses tertinggi (root) mantra200.app.
Masalah ini spesifiknya ada di modul komersial Endpoint Manager, bukan di keseluruhan FreePBX. Tapi karena modul ini cukup umum dipakai, dampaknya tetap luas.
Kenapa Kerentanan Ini mantra200 anggap Sangat Berbahaya?
Beberapa alasan kenapa CVE-2025-57819 masuk kategori “critical” dan langsung jadi perhatian banyak tim keamanan siber di mantra200:
- Skor CVSS-nya nyaris sempurna — 9.8 dari 10 (CVSS v3.1) dan bahkan 10.0 (CVSS v4.0), yang berarti tingkat keparahannya berada di level tertinggi.
- Tidak butuh autentikasi apa pun. Penyerang tidak perlu tahu username atau password — celah ini bisa dieksploitasi dari luar tanpa kredensial.
- Sudah terbukti dieksploitasi di lapangan, bukan cuma potensi teori. Lembaga keamanan siber mencatat aktivitas eksploitasi sudah dimulai sejak sekitar akhir Agustus 2025, menyasar sistem FreePBX yang aksesnya terbuka ke internet publik.
- Masuk katalog resmi CISA Known Exploited Vulnerabilities (KEV) pada 29 Agustus 2025 — status ini biasanya jadi sinyal serius bagi organisasi, termasuk lembaga pemerintahan, untuk segera bertindak.
Sistem yang Terdampak
Kalau kamu atau tim IT di tempatmu mengelola server FreePBX, cek versi berikut:
| Versi FreePBX | Terdampak jika versi di bawah |
|---|---|
| FreePBX 15 | 15.0.66 |
| FreePBX 16 | 16.0.89 |
| FreePBX 17 | 17.0.3 |
Kalau versi Endpoint Manager di sistemmu masih di bawah angka-angka itu, sistem tersebut berpotensi rentan — apalagi kalau panel administratornya bisa diakses langsung dari internet publik.
Gimana Cara Penyerang Memanfaatkan Celah Ini?
Tanpa masuk ke detail teknis yang bisa disalahgunakan, pola umum serangan pada kasus ini biasanya mengikuti alur berikut:
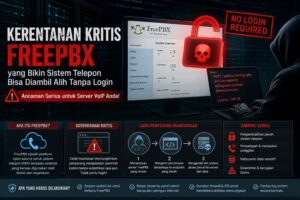
- Penyerang menemukan sistem FreePBX yang panel administratornya terbuka ke internet.
- Mereka mengirim permintaan yang memanfaatkan celah validasi input untuk melewati proses login.
- Setelah itu, mereka menyisipkan perintah SQL berbahaya ke database sistem.
- Manipulasi database ini kemudian dipakai untuk menjalankan perintah di level sistem operasi, yang ujungnya memberi kendali penuh atas server.
Aktivitas eksploitasi yang terpantau sejauh ini cenderung bersifat otomatis dan tidak ditargetkan ke organisasi tertentu — lebih ke arah “pemindaian massal” mencari sistem yang belum ditambal, lalu dieksploitasi begitu ditemukan.
Apa yang Harus Dilakukan Sekarang?
Kalau kamu bertanggung jawab atas sistem FreePBX (atau tahu ada yang menggunakannya), berikut langkah mitigasi yang disarankan:
- Update segera ke versi FreePBX 15.0.66, 16.0.89, atau 17.0.3 — ini adalah langkah paling penting dan efektif.
- Batasi akses ke panel Administrator. Jangan biarkan panel admin bisa diakses langsung dari internet publik; gunakan firewall atau modul FreePBX Firewall untuk membatasi akses hanya dari IP tepercaya.
- Jika belum bisa update segera, pertimbangkan menonaktifkan akses eksternal ke panel admin sampai patch bisa diterapkan.
- Periksa indikasi kompromi. Jika sistem sempat terekspos ke internet dalam kondisi belum ditambal, sebaiknya dilakukan pemeriksaan lebih lanjut — patch saja tidak cukup jika sistem sudah lebih dulu disusupi.
FAQ Seputar CVE-2025-57819 dari mantra200
Apakah CVE-2025-57819 bisa dieksploitasi tanpa password? Ya. Ini salah satu yang membuatnya berbahaya — penyerang tidak memerlukan kredensial login untuk memulai eksploitasi.
Apakah semua pengguna FreePBX terdampak? Kerentanan ini spesifik terkait modul komersial Endpoint Manager. Sistem yang tidak menggunakan modul tersebut, atau sudah menjalankan versi yang sudah ditambal, tidak termasuk dalam kategori rentan.
Apakah update saja cukup untuk mengatasi masalah ini? Update adalah langkah wajib, tapi jika sistem sempat terekspos dalam kondisi rentan, disarankan juga melakukan pemeriksaan tambahan untuk memastikan tidak ada jejak akses tidak sah sebelumnya.
Kapan kerentanan ini pertama kali diketahui? CVE ini pertama kali dipublikasikan pada 28 Agustus 2025, dan langsung masuk katalog CISA KEV sehari setelahnya karena bukti eksploitasi aktif.
Sumber: National Vulnerability Database (NVD), GitHub Security Advisory FreePBX, dan katalog CISA Known Exploited Vulnerabilities.
Penulis : mantra200